Benutzerverwaltung
Die Benutzerverwaltung kann im Administrationsbereich () im Reiter Übersicht > Benutzer > Benutzer erreicht werden.
Sie listet alle Benutzer:innen des Identity-Providers und bietet die Möglichkeit, neue Benutzer:innen aus dem BPC heraus zu erstellen oder bestehende Benutzer:innen zu löschen. Außerdem können die Organisationen, Rollen und Rechte von Benutzer:innen aufgelistet und angepasst werden.
Die Benutzerverwaltung steht für die Identity Provider Karaf, Keycloak und Datenbank als IdP zur Verfügung. Bei einem reinen OIDC-Identity Provider ist diese nicht verfügbar.
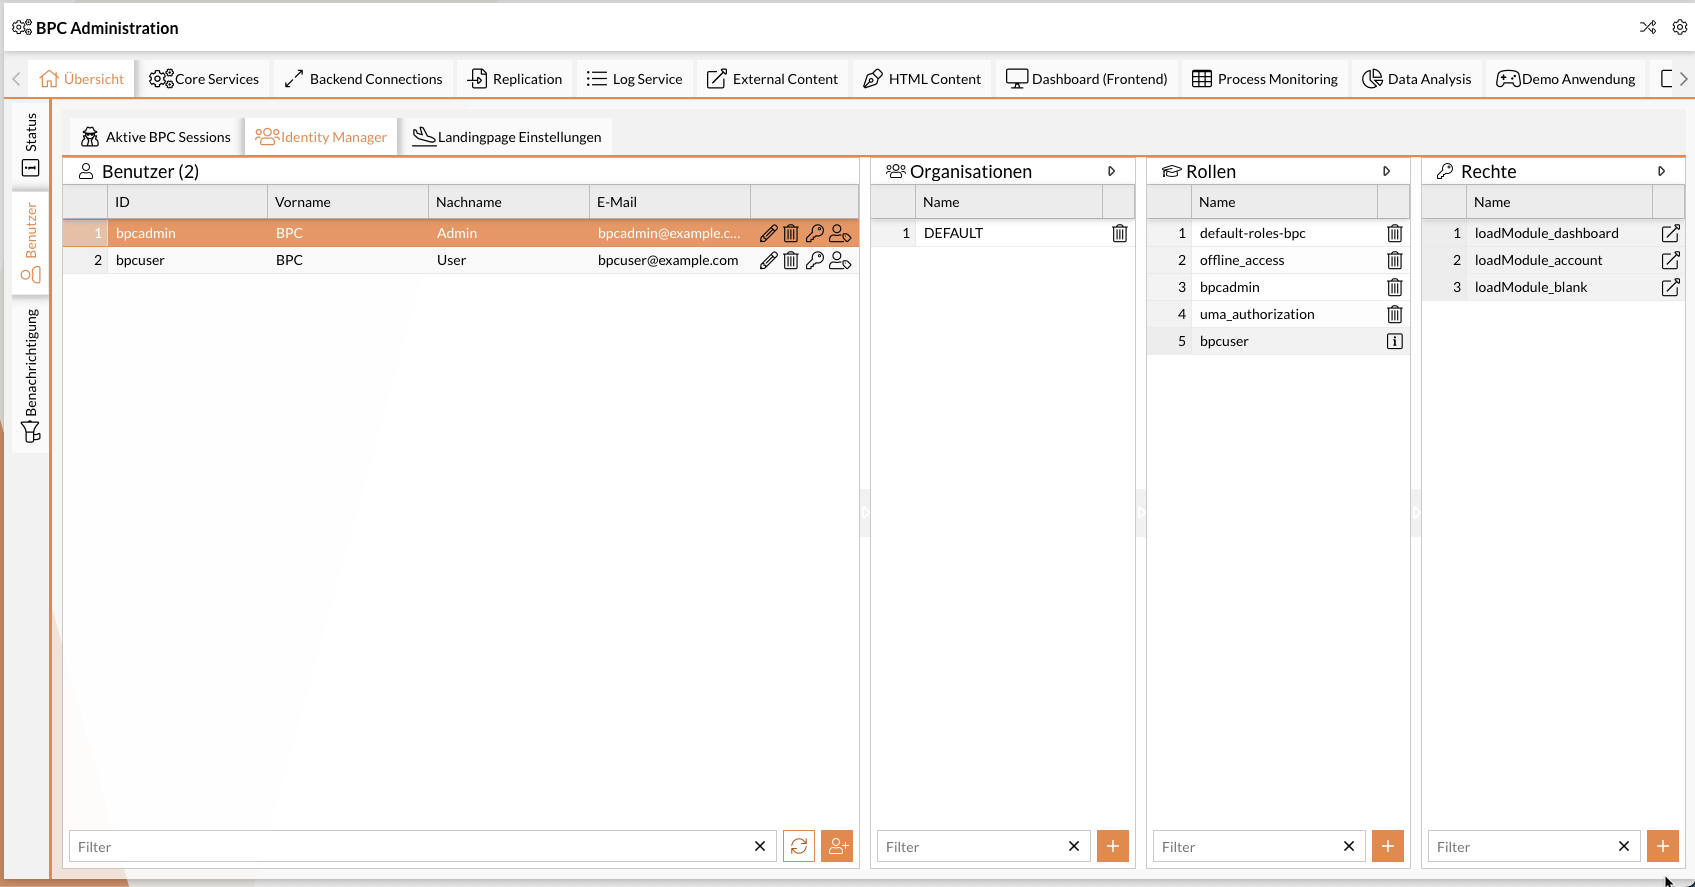
In dem abgebildeten Screenshot sieht man fünf Benutzer:innen des BPC.
Die ausgewählte Person Bob ist Teil der Organisation Qualitaetssicherung, besitzt die Rolle default_roles_bpc und das Recht produktion_pausieren.
Die Ziffern im Screenshot bezeichnen folgende Funktionen:
| 1 | |
| 2 | |
| 3 | |
| 4 | |
| 5 | |
| 6–9 | |
| 10–11 |
Es werden auch Organisationen, Rollen und Rechte der jeweiligen Benutzer:innen angezeigt, die diesen nicht direkt zugeordnet sind.
Diese können zum Beispiel über eine Rollenzuordnung einer Organisation oder einer anderen Rolle hinzukommen, oder über die Einstellung identityProvider_Mappings der IdP-Backend Connection hinzukommen.
Diese indirekten Berechtigungen sind als solche markiert und nicht entfernbar.
Funktionen
Im Folgenden werden die einzelnen Funktionen und die benötigten Berechtigungen (im BPC), damit diese verwendet werden können, genauer beschrieben. Werden mehrere benötigte Berechtigungen aufgezählt, so ist immer nur mindestens eine davon nötig, nicht alle zusammen.
Es kann sein, dass Sie in ihrem Identity Provider zusätzliche Berechtigungen hinterlegen müssen. Dies ist insbesondere bei Keycloak nötig. Siehe Keycloak-Berechtigungen.
Die beschriebenen Funktionen sind auch per API verfügbar, siehe Identity Management API.
Auflisten von Benutzer:innen des Identity Providers
Listet alle Benutzer:innen, die im Identity Provider hinterlegt sind. Dabei werden, wenn vorhanden, Name und E-Mail-Adresse angezeigt.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USERS_READ
Anzeige von Berechtigungen von Benutzer:innen
Zeigt alle Organisationen, Rollen und Rechte einer nutzenden Person an, wenn diese in der Liste aller Benutzer:innen ausgewählt wird.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USER_ORGANISATIONS_READ(für Organisationen), -
Recht
IDENTITY_MANAGER_USER_ROLES_READ(für Rollen), -
Recht
IDENTITY_MANAGER_USER_RIGHTS_READ(für Rechte)
Editieren von Benutzerdaten
Über das -Icon können Stammdaten von Benutzer:innen, wie Vorname, Nachname und E-Mail-Adresse, bearbeitet werden.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USERS_UPDATE
Benutzer:in löschen
Über das -Icon kann ein:e Benutzer:in aus dem Identity Provider gelöscht werden.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USERS_UPDATE
Passwort setzen
Über das -Icon kann das Passwort von Benutzer:innen geändert werden.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USERS_UPDATE
Benutzer:in imitieren
Über das -Icon kann eine andere Person im System imitiert werden. Sie sind dann mit den Berechtigungen und der Identität dieser Person im BPC angemeldet.
Das Feature ist nur für den Keycloak-Identity Provider verfügbar, siehe auch Imitieren von Benutzern mit Keycloak.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USER_IMPERSONATE
Anlegen neuer Benutzer:innen
Über den Hinzufügen-Button können neue Benutzer:innen im Identity Provider angelegt werden.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USERS_ADD
Berechtigungen hinzufügen / löschen
Über diese Funktion kann man Benutzer:innen Organisationen, Rollen und Rechte zuweisen oder entfernen.
Weist man eine noch nicht existierende Organisation, Rolle oder Recht zu, dann wird dieses im Identity Provider erstellt.
Wird dadurch eine neue Keycloak-Rolle hinzugefügt, wird diese abhängig zur Keycloak-Einstellung identityProvider_keycloak_addRolesToRealm als Realm- oder Clientrolle angelegt.
Benötigte BPC Berechtigungen
-
Rolle
bpcadmin, -
Rolle
IDENTITY_MANAGER_ADMIN, -
Recht
IDENTITY_MANAGER_USERS_UPDATE
